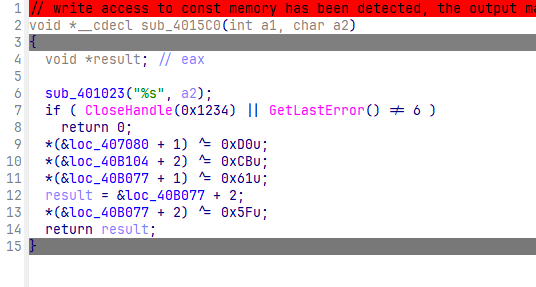
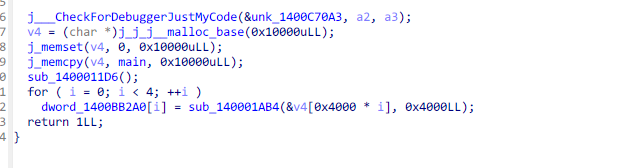
NepCTF WP2025-07-28CTFRealme 有两处反调试和 smc 异常反调 peb 反调 然后就能得到正确执行流 这里直接取 ksa 后的 sbox 了 #include <stdio.h> void2025-07-28|0|0|0
pixel6 aosp14编译 升级内核2025-07-08AndroidCompileAOSP14 编译 环境配置 Repo curl https://storage.googleapis.com/git-repo-downloads/repo > /usr/local/bin/repo chmod +x /usr/local/bin/repo Git sudo apt insta2025-07-08|0|0|0
lg v30 lineage os 编译2025-03-13AndroidCompileShapeShifter499/LG_v30-LineageOS_Manifest: Manifest needed to help build LineageOS for the LG v30 编译环境搭建 配置 ubuntu 2204 仅作示例,硬盘给 300g 差不多够 配置代理 我是 nat2025-03-13|0|0|0
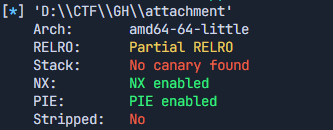
GHCTF WP2025-03-09CTFPWN Hello_world 开了 pie 存在后面函数 func1 足够栈溢出 由于 pie 的原因,多发几次即可获得 flag from pwn import * e = ELF("D:\\CTF\\GH\\attachment") s = remote("node2.anna.nssct2025-03-09|0|0|0
VNCTF WP2025-02-26CTFeasymath Ai 大法(doge) from sympy import symbols, solve # 定义变量 x = symbols('x') # 多项式系数 coeff_2 = 15264966144147258587171776703005926730518438603688482025-02-26|0|0|0
hgame week2 WP2025-02-26CTFweek2 的题更加难绷啊,感觉大脑被论剑了(呜呜呜 RE Signin 主要是过掉反调试 1.xxtea 加密的 key 由一段程序的硬编码计算而来 而软件断点的原理是用一条软件断点指令替代断点地址所在位置的操作码字节,也就是说通过软件断点得到的 key 是错误的 2.硬件断点的检测 这里的 qw2025-02-26|0|0|0
hgame WP2025-02-25CTFMisc Computer cleaner 检材删掉了(呜呜呜,硬盘要被我塞满了 vmware 打开虚拟机发现 apache2 服务,找到 log,发现 php 得到第一段 flag 直接访问攻击者 ip 得到第二段 log 里面看到对一个文件进行操作,得到第三段 flag WEB Level 242025-02-25|1|0|0