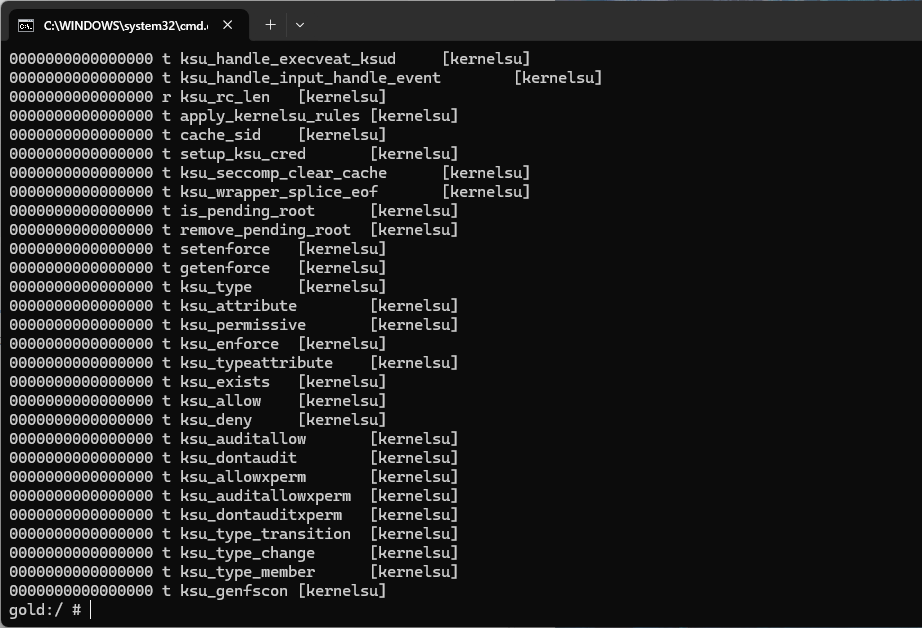
KernelSU对内核导出符号限制的绕过2026-03-02Android Kernel/proc/kallsyms /proc/kallsyms是一个符号表,它包含了内核中所有的符号信息,包括函数、变量、常量等等。这些符号信息可以被内核模块和其他程序使用,这些符号类型可以帮助开发人员更好地理解内核中的符号信息,从而更好地进行内核开发和调试。 与 System.map 相比,/proc2026-03-02|3|1|0
使用DDK 快速编译 安卓 LKM2026-02-27Android KernelYlarod/ddk: 内核驱动开发工具包 (Kernel Driver Development Kit) DDK预编译了所有GKI版本的内核,并且封装为docker Image以便使用 下面介绍下DDK在本地使用的几种方法 使用ddk script DDK提供了一个便携脚本ddk,封装了常用的do2026-02-27|1|0|0
内核Root黑魔法:KernelSU原理解析(未完待续)2025-12-08Android Kernel本文为一个新手阅读ksu源码过程中的随笔,不足之处还请纠正 KernelSU 基于commit:cf0bb45f6b1b5275c040ff980e56cd630707cd04 (tag: v3.0.0) KernelSU kernel部分 allowlist #ifndef __KSU_H_ALL2025-12-08|2|0|0
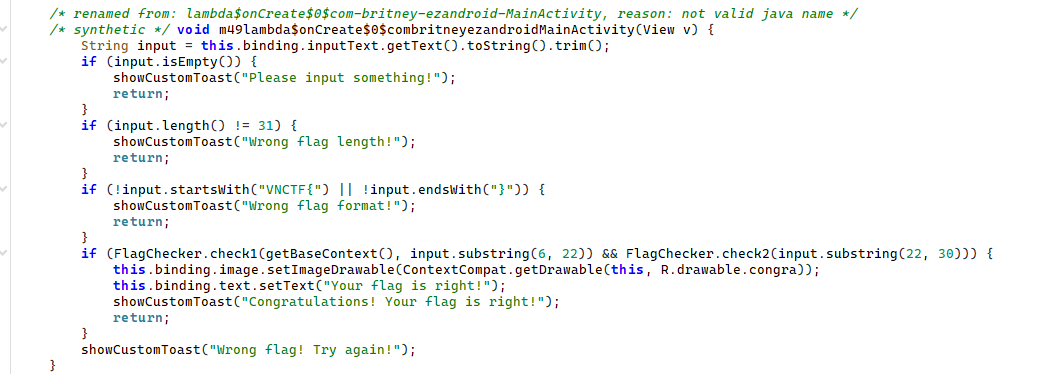
MiniVNCTF2025-12-07CTF考察了基础的安卓逆向流程以及普通的xtea魔改,难度为简单 ezAndroid jadx打开程序,定位到Mainactivity直接来看程序流程 程序判断了输入flag的长度和格式,然后分割为两部分,交由FlagChecker类中的check函数校验 check1 check1使用AES/ECB/N2025-12-07|1|0|0
Lumina Server 和 Vault Server搭建过程2025-10-12Tools[下载]hexvault\_server\_90\_cracked-安全工具-看雪论坛-安全社区|非营利性质技术交流社区 IDA Pro 9.0 RC1 Lumina Server Cracked-安全工具-看雪论坛-安全社区|非营利性质技术交流社区 本次搭建的环境使用的是Ubuntu22.04 官2025-10-12|0|0|0
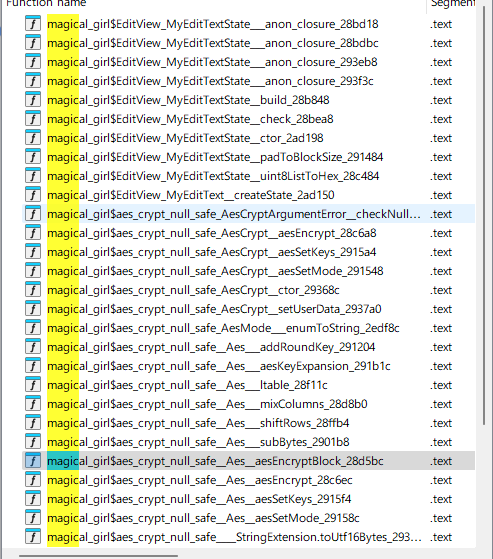
WMCTF2025 Want2BecomeMagicalGirl2025-09-22CTF1.分析 Flutter 依旧是blutter恢复符号 找到关键的函数 一大坨 不过可以看出是从另一个so获取key,然后setkeys 不过关于密码的逻辑不必关心,因为他会把key赋值给一个成员变量,我们后面可以直接读取到 继续往后看 显然这里肯定会传一个类似实例的东2025-09-22|0|0|0
VScode 阅读 Android Kernel源代码2025-09-06Android KernelClangd Clangd是一个C++的语言服务器,他为C++语言提供了代码完成、编译错误、转到定义等功能。 Clangd 安装 VScode安装Clangd插件 安装即可 setting中可以制定clangd的path 生成compile_commands.json compile_command2025-09-06|0|0|0
NepCTF reboot2025-08-08CTF看到是uboot做的 一直想着用qemu来运行调试,结果unicorn可以直接模拟执行那个解锁验证函数,wp居然只给了模拟执行的脚本(悲 分析 题目给了安卓的boot文件,使用DNA3分割boot文件 ColdWindScholar/D.N.A3: 【开源】安卓一般固件解包打包助手【 Droid N2025-08-08|1|0|0
NepCTF Flutterpro2025-07-31CTFBlutter 静态恢复数据 这道题的绝大部分 section 信息都被抹除,而 blutter 又依赖于 section 信息去定位 所需的 dart 信息,所以直接使用 blutter 去解析会直接报错 解决方案 1.修改 extract_dart_info.py 源码 解析时会用到这两处,可以2025-07-31|0|0|0